Suche

congress@it-sa – Deep Dive Sessions

Suche

congress@it-sa – Deep Dive Sessions

28. Oktober 2026 in Nürnberg

Im Rahmen von congress@it-sa bieten wir Ihnen parallel zur Messe am Mittwoch, 28. Oktober 2026 verschiedene kostenfreie Deep Dive Sessions an.

Kommen Sie einfach vorbei und genießen Sie bei einem hochkarätigen Fachvortrag eine kleine Auszeit vom Messegeschehen.

9:30-10:30 Uhr

Deep-Dive-Session: „Zero Trust: neuer Ansatz, Hype oder alter Wein in neuen Schläuchen?“ – Stefan Strobel, cirosec GmbH

Zahlreiche Hersteller werben damit, dass ihre Lösung aufgrund ihres „Zero-Trust-Ansatzes“ höchste Sicherheit für moderne Anforderungen bietet. Doch was verbirgt sich eigentlich hinter dem Begriff „Zero Trust“?

In dieser Deep-Dive-Session erläutert Stefan Strobel die Herkunft und die Ideen dieses Ansatzes, stellt ihn den etablierten Konzepten der IT-Sicherheit gegenüber und zeigt auf, wo er tatsächlich neue Perspektiven darstellt. Er geht auf die verschiedenen Interpretationen von „Zero Trust“ der einzelnen Hersteller ein und verdeutlicht damit die Bandbreite möglicher Ausprägungen sowie die Grenzen zwischen Marketing und tatsächlichem Nutzen für den Anwender. Er stellt Reifegradmodelle für Zero Trust vor und erläutert, wie man die eigene Sicherheit zielgerichtet im Kontext Zero Trust weiterentwickeln kann.

10:30-11:30 Uhr

Deep Dive Session „Incident Response und Forensik” – Joshua Tiago, cirosec GmbH

Die erfolgreiche Bearbeitung eines IT-Sicherheitsvorfalls setzt viel Planung voraus. Dabei spielen organisatorische und technische Aspekte eine entscheidende Rolle.

Im Rahmen dieser Deep Dive Session werden in kompakter Weise die Punkte vorgestellt, die für die Entwicklung einer Incident-Response-Strategie erforderlich sind. Des Weiteren werden technische Vorgehensweisen vorgestellt, um gerichtsfeste Beweise im Rahmen forensischer Untersuchungen zu sichern.

11:30-12:30 Uhr

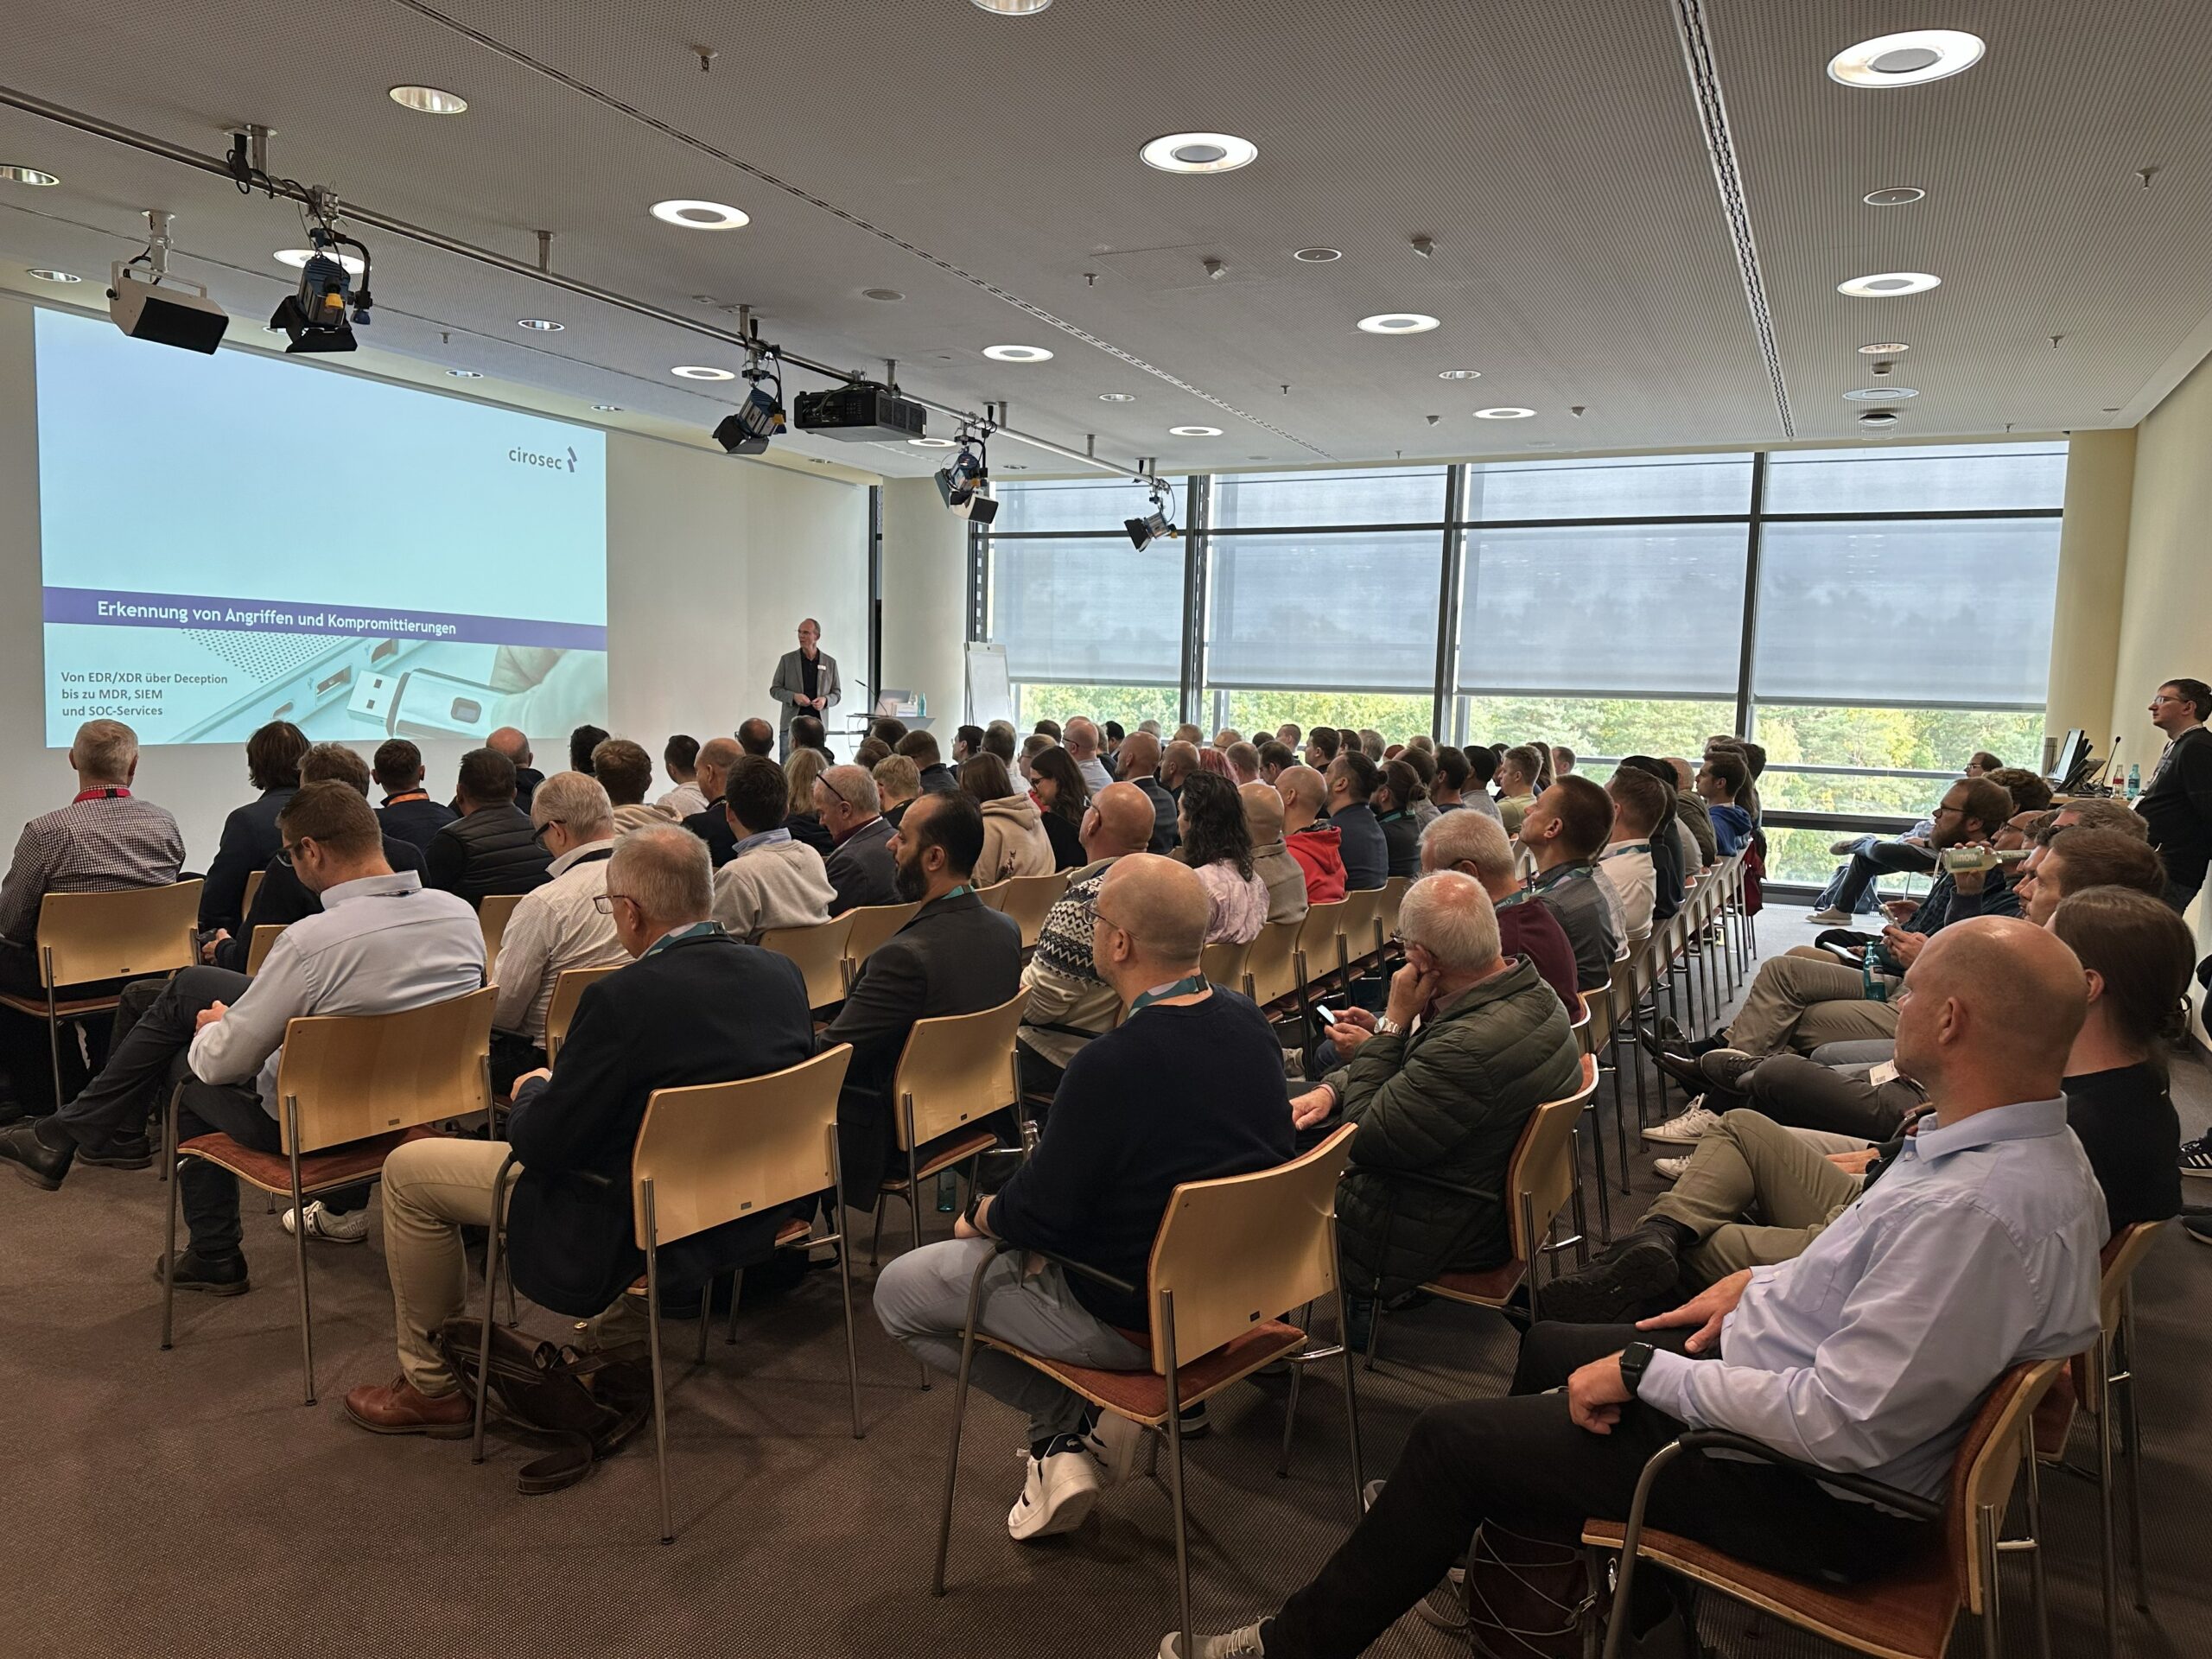
Deep Dive Session „Erkennung von Angriffen und Kompromittierungen – von EDR/XDR über Deception bis zu MDR, SIEM und SOC-Services“ – Stefan Strobel, cirosec GmbH

Die Erkennung erfolgreicher Einbrüche in die eigene IT-Infrastruktur wird immer wichtiger und auch von neuen gesetzlichen Vorgaben mehr und mehr gefordert.

Buzzwords wie EDR, XDR, NDR, MDR, SASE, Deception, SOC und viele mehr beschreiben technische Lösungen oder Services von Dienstleistern, die um die Budgets der Kunden konkurrieren, sich aber teilweise auch sinnvoll ergänzen können.

Diese Deep Dive Session ordnet die Begriffe ein, beschreibt ihre Fähigkeiten und Grenzen sowie den Markt und relevante Anbieter. Sie vermittelt die Grundlagen zur Erstellung sinnvoller Konzepte und zur Auswahl geeigneter Angebote.

12:30-13:30 Uhr

Deep Dive Session „Pentesting, Assumed Breach, Red Teaming, TLPT & Co. – die richtige Prüfung zur richtigen Zeit“ – Hagen Molzer, cirosec GmbH

Angesichts des wachsenden Drucks durch Angriffe professioneller Ransomware-Gruppen steigt für Unternehmen und öffentliche Einrichtungen die Notwendigkeit, ihre Organisation widerstandsfähiger aufzustellen. Ein zentraler Ansatz dafür sind Penetrationstests und weiterführende technische Sicherheitsüberprüfungen wie Assumed-Breach-Assessments oder Red Teaming. Doch worin unterscheiden sich diese Methoden und für welche Zielgruppen eignet sich welche Prüfung? Diese Fragen werden in dieser Deep-Dive-Session umfassend erläutert.

13:30-14:30 Uhr

Deep Dive Session „Was ein CISO für 2027 wissen muss – Bedrohungslage, neue Technologien und Trends“ – Stefan Strobel

Die aktuelle Bedrohungslage entwickelt sich rasant weiter. Selbst etablierte Schutzmechanismen wie Multi‑Faktor-Authentifizierung (MFA) werden inzwischen durch professionelle Phishing‑as‑a‑Service-Anbieter mit Phishing‑Proxies ausgehebelt. Angreifer können sich dann trotz MFA einfach am Sicherheits-Gateway anmelden. Parallel dazu finden KI-Modelle immer mehr Zero-Day-Schwachstellen und Ransomware-Gruppen nutzen diese immer häufiger aus – oft noch bevor Hersteller überhaupt Patches bereitstellen können.

Als Konsequenz werden Zero-Trust-Paradigmen, Umsetzungen mit Mikrosegmentierung und umfassender Überwachung der Sicherheit mit EDR bzw. XDR-Systemen sowie SOC-Services, aber auch Tiering-Konzepte immer wichtiger.

Statt eines „Uns trifft es schon nicht“ muss künftig die Devise „Assume Breach“ gelten. Organisationen müssen davon ausgehen, dass ein Einbruch jederzeit möglich ist – und sich so vorbereiten, dass Angriffe schnell erkannt, begrenzt und wirkungsvoll eingedämmt werden können.

So erhalten CISOs und IT-Sicherheitsverantwortliche in dieser Deep-Dive-Session einen praxisnahen Überblick über die aktuelle Bedrohungslage und erfahren, welche technischen und organisatorischen Maßnahmen heute entscheidend sind, um Cyberangriffe schneller zu erkennen, wirksam einzudämmen und die Widerstandsfähigkeit ihrer Organisation nachhaltig zu erhöhen.

14:30-15:30 Uhr

Deep Dive Session „Richtige Reaktion auf einen IT-Sicherheitsvorfall bei Malware & Ransomware“ – Stefan Strobel, cirosec GmbH

Malware- und Ransomware-Angriffe gehören mittlerweile zu den häufigsten Cyberangriffen und entwickeln sich in vielen Fällen zu gravierenden Sicherheitsvorfällen auf Unternehmensebene. Wenn ein solcher Vorfall eintritt, ist höchste Eile geboten.

Doch was sind die richtigen Maßnahmen, um den Angriff zu stoppen oder einzudämmen? Welche Punkte müssen dabei unbedingt beachtet werden?
In dieser Session wird auf diese und weitere Fragen eingegangen und von Fällen aus der Praxis berichtet.

15:30-16:30 Uhr

Deep Dive Session „IT-Sicherheitsregularien verstehen und erfolgreich umsetzen – von der Anforderung zur Praxis“ – Steffen Gundel, cirosec GmbH

Die regulatorischen Anforderungen an die IT-Sicherheit nehmen stetig zu. Neue Vorgaben auf europäischer und nationaler Ebene – etwa im Umfeld von NIS2 oder des Cyber Resilience Act (CRA) – stellen Unternehmen vor die Herausforderung, Compliance nicht nur nachzuweisen, sondern strukturiert und effizient umzusetzen.

Der Vortrag gibt einen kompakten Überblick über aktuelle IT-Sicherheitsregularien und deren Auswirkungen auf Organisationen. Im Mittelpunkt steht die Frage, wie der Weg von regulatorischen Anforderungen zur praktischen Umsetzung erfolgreich gestaltet werden kann. Anhand praxiserprobter Vorgehensweisen wird aufgezeigt, wie der Umsetzungsbedarf systematisch ermittelt, Prioritäten gesetzt und regulatorische Anforderungen in eine realistische und effiziente Umsetzungsroadmap überführt werden können. Die Teilnehmer profitieren von der Praxiserfahrung des Referenten und erhalten wertvolle Impulse für ihre eigenen Projekte und Herausforderungen.

16:30-17:30 Uhr

Klarer Kurs in der IT-Sicherheit – sichtbar machen, was andere übersehen – AMPEG GmbH

Viele Security-Verantwortliche kämpfen nicht mit zu wenig Daten, sondern mit zu wenig Klarheit. Das Security Lighthouse von AMPEG verbindet bestehende Tools zu einem ganzheitlichen Lagebild – in Echtzeit, herstellerunabhängig, verständlich und messbar. Es zeigt, wo Sie wirklich stehen, wo Sie hinmüssen oder wollen und was dafür zu tun ist.
Für alle, die Verantwortung tragen!

Eine Anmeldung für die einzelnen Sessions ist nicht nötig. Es gilt das First-Come-First-Serve-Prinzip.

Veranstaltungsort

NürnbergMesse GmbH
Messezentrum 1
90471 Nürnberg, Germany
Konferenzzentrum Ost, Ebene 2
Raum Kopenhagen

Veranstalter

cirosec GmbH
Ferdinand-Braun-Straße 4
74074 Heilbronn

Kategorie

Das könnte Sie auch interessieren

cirosec wirkt bei vielen unterschiedlichen Veranstaltungen mit. Uns ist es ein Anliegen, unser Wissen im Bereich IT-Sicherheit mit anderen zu teilen, uns auszutauschen und selbst neue Einblicke zu erlangen.

Sie wollen Ihre Systeme schützen?
Nehmen Sie gerne Kontakt mit uns auf!

CTF – Hochschule Albstadt-Sigmaringen

Suche

CTF – Hochschule Albstadt-Sigmaringen

30. Oktober 2026
10:00 bis 15:00 Uhr

CTF - Hochschule Albstadt-Sigmaringen

Am 30. Oktober veranstalten wir für die Studenten der Hochschule Albstadt-Sigmaringen ein Capture the Flag. Anhand spannender Aufgaben können die Studenten ihr Hackerwissen testen.
Das CTF findet im Jeopardy-Style statt. Die Teilnehmer treten in verschiedenen Kategorien wie Web-Schwachstellen, Exploitation und Kryptographie gegeneinander an, um Punkte zu sammeln und um sich den Sieg zu sichern. 🏆
Auf den Gewinner wartet ein Preis.

Veranstaltungsort

Technische Hochschule Albstadt-Sigmaringent

Kategorie

Das könnte Sie auch interessieren

cirosec wirkt bei vielen unterschiedlichen Veranstaltungen mit. Uns ist es ein Anliegen, unser Wissen im Bereich IT-Sicherheit mit anderen zu teilen, uns auszutauschen und selbst neue Einblicke zu erlangen.
Sie wollen Ihre Systeme schützen?
Nehmen Sie gerne Kontakt mit uns auf!

Data Security im AI-Zeitalter mit Cyera

Suche

Data Security im AI-Zeitalter mit Cyera

Wie behalten Unternehmen die Kontrolle über ihre Daten, wenn AI-Nutzung, Cloud-Umgebungen und Datenmengen immer weiter wachsen?

10. November 2026 um 10 Uhr

Data Security im AI-Zeitalter mit Cyera

Wie behalten Unternehmen die Kontrolle über ihre Daten, wenn AI-Nutzung, Cloud-Umgebungen und Datenmengen immer weiter wachsen?

Wir laden Sie zu einem unserem Webinar unseres Partners Cyera rund um moderne Data Security im AI-Kontext ein.

Cyera zeigt Ihnen, wie die Cyera-Data-Security-Plattform Unternehmen dabei unterstützt, ihre Daten über komplexe IT- und Cloud-Landschaften hinweg zu erkennen, zu verstehen und gezielt zu schützen – und warum Transparenz über sensible Daten gerade im Zusammenhang mit AI-Anwendungen eine entscheidende Grundlage für sichere Innovation ist.

Im ersten Teil des Webinars bekommen Sie einen kompakten Überblick über Cyera, den Ansatz einer modernen Data-Security-Plattform und typische Herausforderungen und Anwendungsfälle im AI-Kontext – Wo liegen die Daten, wer hat Zugriff und welchem Risiko ist man ausgesetzt?

Anschließend geht es von der Theorie direkt in die Praxis: In einer Live-Demo zeigt Cyera, wie die Lösung Daten automatisiert entdeckt und klassifiziert, Risiken sichtbar macht und Security-Teams dabei unterstützt, sensible Daten effektiv zu schützen.

Das erwartet Sie:

  • Aktuelle Herausforderungen rund um Data Security & AI
  • Einführung in die Cyera-Data-Security-Plattform
  • Typische Use Cases und Mehrwerte für Unternehmen
  • Technische Live-Demo der Plattform

Für wen ist das Webinar interessant?

CISOs, IT- und Security-Verantwortliche, Data- und Cloud-Security-Teams sowie alle, die sich mit der sicheren Nutzung von Daten und AI im Unternehmen beschäftigen.

Datum

10. November 2026 um 10 Uhr

Kategorie

Anmeldung

Das könnte Sie auch interessieren

cirosec wirkt bei vielen unterschiedlichen Veranstaltungen mit. Uns ist es ein Anliegen, unser Wissen im Bereich IT-Sicherheit mit anderen zu teilen, uns auszutauschen und selbst neue Einblicke zu erlangen.
Sie wollen Ihre Systeme schützen?
Nehmen Sie gerne Kontakt mit uns auf!

IT-Defense 2027

Suche

IT-Defense 2027

27.-29. Januar 2027 in Frankfurt

Einige der weltweit bekanntesten IT-Security-Experten, Hacker und Buchautoren treffen sich auf der cirosec-eigenen IT-Sicherheitskonferenz IT-Defense in Frankfurt, um über aktuelle IT-Sicherheitsthemen und neue Forschungsergebnisse zu referieren.
Weitere Informationen finden Sie unter www.it-defense.de


Veranstaltungsort

Scandic Frankfurt Hafenpark
Eytelweinstraße 1
Frankfurt am Main

Veranstalter

cirosec GmbH

Kategorie

Das könnte Sie auch interessieren

cirosec wirkt bei vielen unterschiedlichen Veranstaltungen mit. Uns ist es ein Anliegen, unser Wissen im Bereich IT-Sicherheit mit anderen zu teilen, uns auszutauschen und selbst neue Einblicke zu erlangen.
Sie wollen Ihre Systeme schützen?
Nehmen Sie gerne Kontakt mit uns auf!

Zero Days und Responsible Disclosure

Suche

Zero Days und Responsible Disclosure

IT-SECURITY INSIDE 

Zero Days und Responsible Disclosure

Wie Sicherheitslücken entdeckt, gemeldet und verantwortungsvoll behandelt werden

In dieser Folge sprechen Felix und Julian über den Umgang mit Zero-Day Schwachstellen. Sie erklären, wie Schwachstellen gefunden, verantwortungsvoll gemeldet und in Zusammenarbeit mit Herstellern behoben werden. Außerdem sprechen sie darüber, wie CVE-Nummern vergeben werden, welche Rolle MITRE und die EUVD spielen und welche Herausforderungen es bei der Veröffentlichung von Schwachstellen gibt. So geben die beiden einen spannenden Blick hinter die Kulissen unseres Responsible-Disclosure-Prozesses.

Kategorie

Datum

Sie wollen Ihre Systeme schützen?
Nehmen Sie gerne Kontakt mit uns auf!

cirosec auf der it-sa 2025

Suche

cirosec auf der it-sa 2025

cirosec präsentiert sich mit aktuellen Sicherheitsthemen auf IT-Security-Messe it-sa

Hochkarätige Fachvorträge bei congress@it-sa

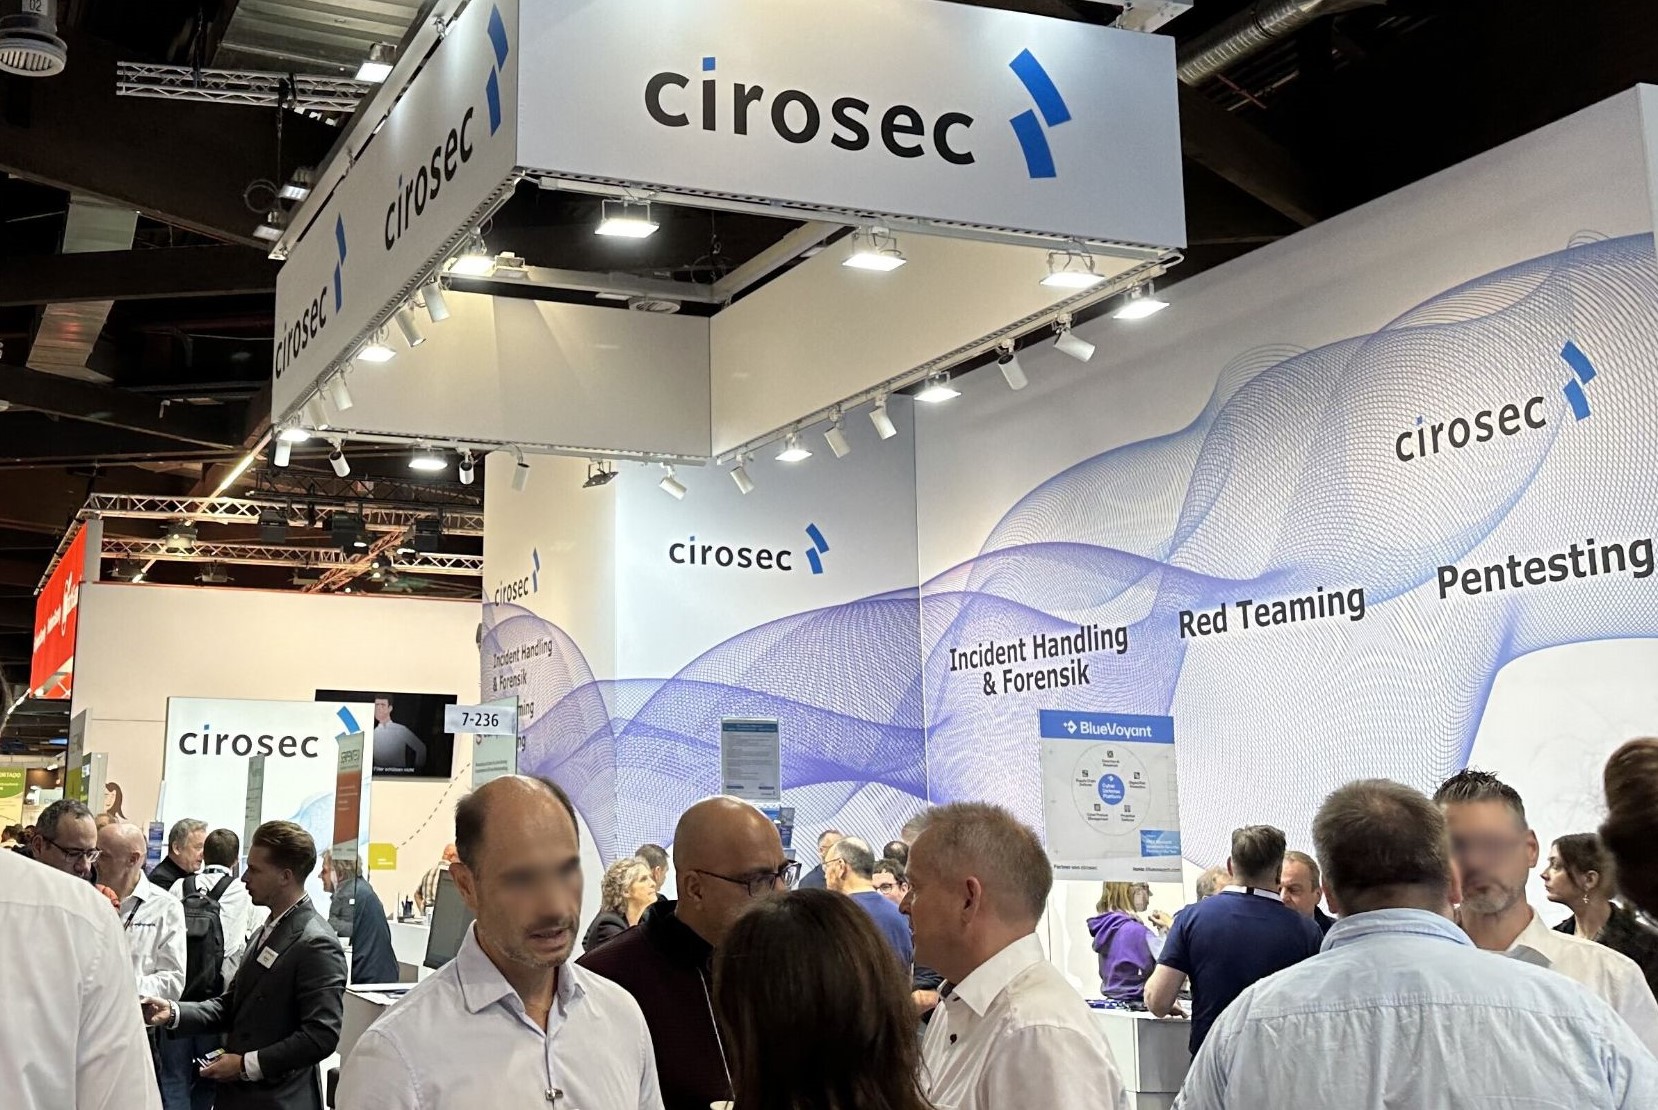
HEILBRONN, 27. August 2025 – cirosec, der Spezialist im IT-Sicherheitsbereich, wird vom 7. bis 9. Oktober auf der IT-Security-Messe it-sa in Nürnberg mit einem eigenen Stand (Halle 7, Stand 7-236) vertreten sein.

Neben der Sicherheit von Active Directory und Azure stehen Incident Response, effiziente Auswertung von Logs und Security Monitoring im Mittelpunkt des diesjährigen Auftritts.

Im Rahmen von congress@it-sa bieten wir am 8. Oktober 2025 auf dem Messegelände zwischen 09:30 Uhr und 16:30 Uhr kostenfreie Deep-Dive-Sessions unter anderem zu Themen wie Incident Response, Erkennung von Angriffen und Kompromittierungen, Ransomware-sichere Backup-Strategie, Supply Chain Attacks und Red Teaming an. Detaillierte Informationen zu den Vorträgen stehen auf der cirosec-Website unter www.cirosec.de/it-sa-2025 zur Verfügung.

Die Messebesucher sind eingeladen, einfach vorbeizukommen und bei einem hochkarätigen Fachvortrag eine kleine Auszeit vom Messegeschehen zu genießen.

Folgende Themen und Partner erwarten die Messebesucher auf dem diesjährigen Messestand:

  • Sicherheit von Active Directory und Azure – SpecterOps BloodHound Enterprise
    BloodHound Enterprise zeigt Angriffspfade für kritische Komponenten von Active-Directory- und Microsoft-365-Umgebungen auf. Mithilfe der Software können Problemstellen priorisiert und quantifiziert werden, sodass Verantwortliche die nötigen Informationen erhalten, um die Angriffspfade mit dem höchsten Risiko zu identifizieren und zu beseitigen.

  • AD-Forest Recovery & Crisis Management – Semperis
    Neun von zehn Angriffen richten sich gegen das Active Directory, das zentrale Identitätssystem der meisten Unternehmen. Bei einem Breach sind Chaos und wirtschaftlicher Schaden vorprogrammiert. Mit seinen Experten für Identity Forensics & Incident Response (IFIR) und seinen Lösungen bietet Semperis AD-Forest Recovery und Cyber Crisis Management. Dies bringt betroffene Unternehmen innerhalb kürzester Zeit vom Chaos zur Ordnung.
  • Reduzierung der Datenflut auf das Wesentliche – Onum
    Mit dieser Lösung werden Logs und Eventdaten nicht nur intelligent aufbereitet, sondern auch gezielt gefiltert und aggregiert – angepasst an die spezifischen Anforderungen der jeweiligen Zielsysteme. Ergänzt durch zusätzliche Kontextinformationen entstehen dadurch Datenströme, die optimal auf die Bedürfnisse moderner SIEM-Systeme abgestimmt sind. Das steigert die Erkennungsfähigkeit sicherheitsrelevanter Ereignisse und senkt zugleich die Kosten. Besonders bei cloudbasierten Plattformen wie Microsoft Sentinel oder Google Chronicle ist ein smartes Filtern und effektives Routing der Logdaten ein entscheidender Erfolgsfaktor.
  • Klarer Kurs in der IT-Sicherheit – sichtbar machen, was andere übersehen – AMPEG
    Viele Security-Verantwortliche kämpfen nicht mit zu wenig Daten, sondern mit zu wenig Klarheit. Das Security Lighthouse von AMPEG verbindet bestehende Tools zu einem ganzheitlichen Lagebild – in Echtzeit, herstellerunabhängig, verständlich und messbar. Es zeigt, wo Unternehmen wirklich stehen, wo sie hinmüssen oder wollen und was dafür zu tun ist.

Daniela Strobel

Leiterin Marketing, Mitgründerin und Gesellschafterin

Kategorie

Datum

Das könnte Sie auch interessieren

Wir haben zu verschiedenen Themen bereits Artikel oder Interviews veröffentlicht.

Sie wollen Ihre Systeme schützen?
Nehmen Sie gerne Kontakt mit uns auf!

Suche
Suche